

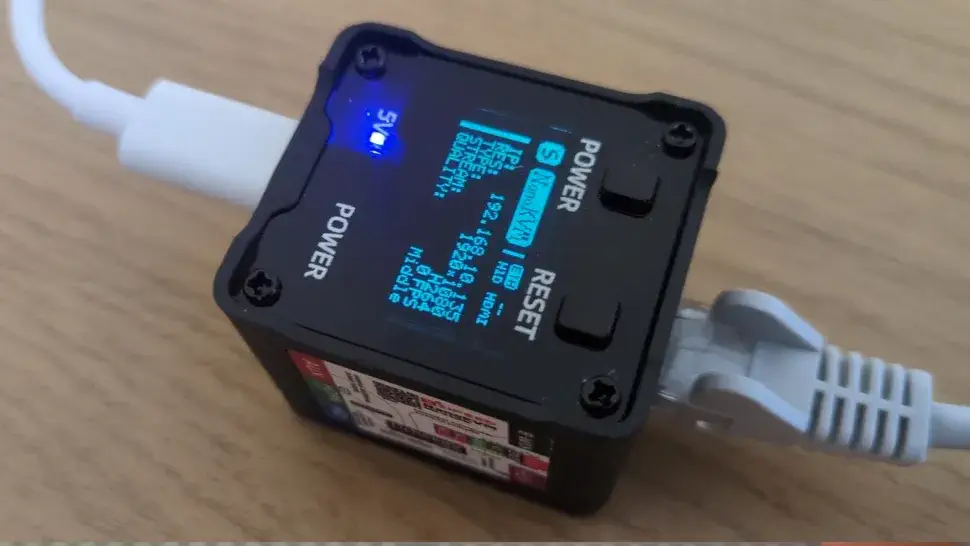
Недорогой KVM-переключатель NanoKVM от китайской компании Sipeed, предназначенный для удалённого управления ПК, оказался под угрозой скандала из-за встроенного скрытого микрофона и подозрительной сетевой активности. Словенский исследователь, изучивший устройство, выявил ряд критических уязвимостей, позволяющих несанкционированный доступ и удалённую аудиозапись.
NanoKVM, стоимостью $35–70, позиционируется как компактное и универсальное решение для администрирования: оно поддерживает захват HDMI, эмуляцию USB HID, а также доступ к системе через браузер. Однако анализ устройства показал, что оно содержит неупомянутый в документации микрофон, а также регулярно инициирует соединения с серверами в Китае, передавая DNS-запросы и загружая закрытые бинарные компоненты.
Ранние ревизии NanoKVM имели предустановленные пароли и открытый SSH-доступ, а веб-интерфейс до сих пор не защищён должным образом. Ключ шифрования хранится в прошивке и одинаков на всех устройствах, что создаёт единое уязвимое звено. Устройство также содержит tcpdump и aircrack, что совершенно неуместно для «простой» KVM-приставки.
Linux-сообщество уже начало портирование Debian и Ubuntu на NanoKVM, однако прошивка требует разборки корпуса и физического доступа к microSD. Хотя удалить микрофон возможно, из-за его расположения и размера это крайне неудобно.
Факт наличия подобных функций в столь дешёвом устройстве вызывает вопросы о его истинных целях и потенциальном использовании в шпионских или индустриальных сценариях. Производитель пока не дал убедительного объяснения причин использования таких компонентов.