

Пользователи популярного форума Reddit в сообществе CrackWatch обсуждают важные изменения в правилах публикации пиратских релизов. Один из юзеров обратил внимание на то, на площадке CS RIN были официально одобрены новые методы взлома Hypervisor от команды Mkdev для обхода защиты Denuvo.
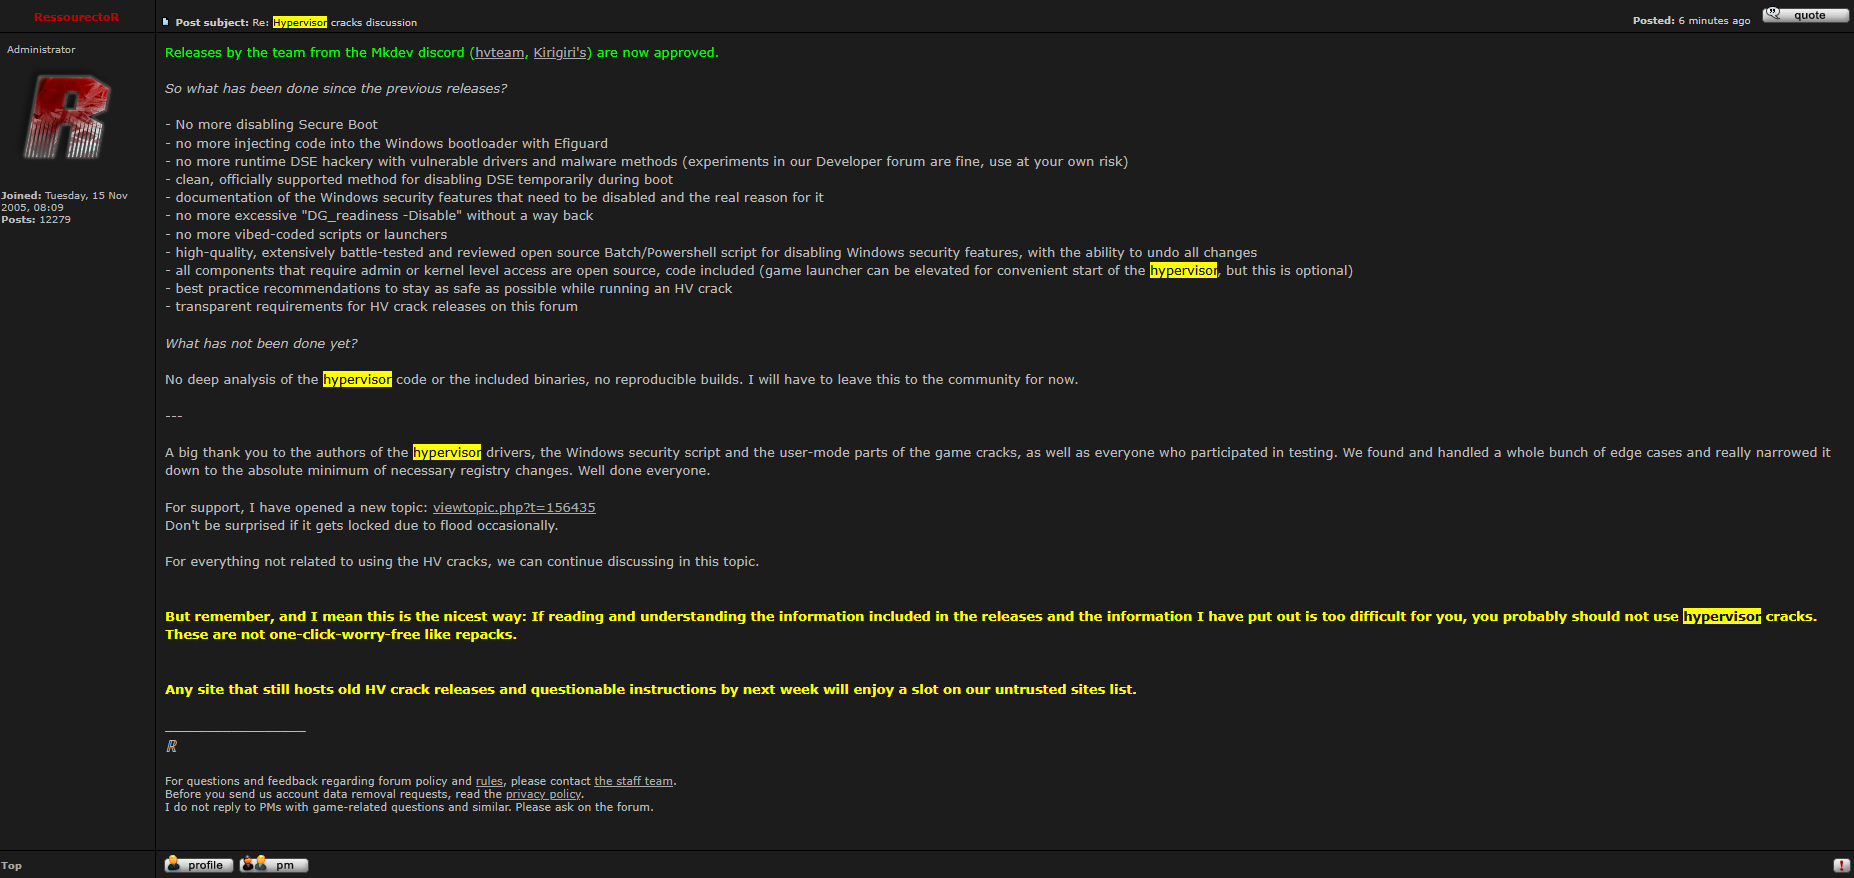
Согласно опубликованному скриншоту, новые версии кряков изменили подход к взаимодействию с операционной системой Windows. Игрокам больше не нужно отключать функцию Secure Boot или внедрять сторонний код в системный загрузчик. Разработчики подготовили метод временного отключения проверки подписей драйверов, а также опубликовали исходный код для компонентов, требующих прав администратора или доступа к ядру.
Кроме того, энтузиасты написали отдельный скрипт, который позволяет отменить все внесенные в систему изменения. Тем не менее, в оригинальном сообщении присутствует предупреждение о том, что обновленные методы требуют внимательного чтения приложенных инструкций. Если пользователь не понимает принципов работы системы, ему советуют воздержаться от скачивания подобных файлов, так как они не устанавливаются в один клик.