

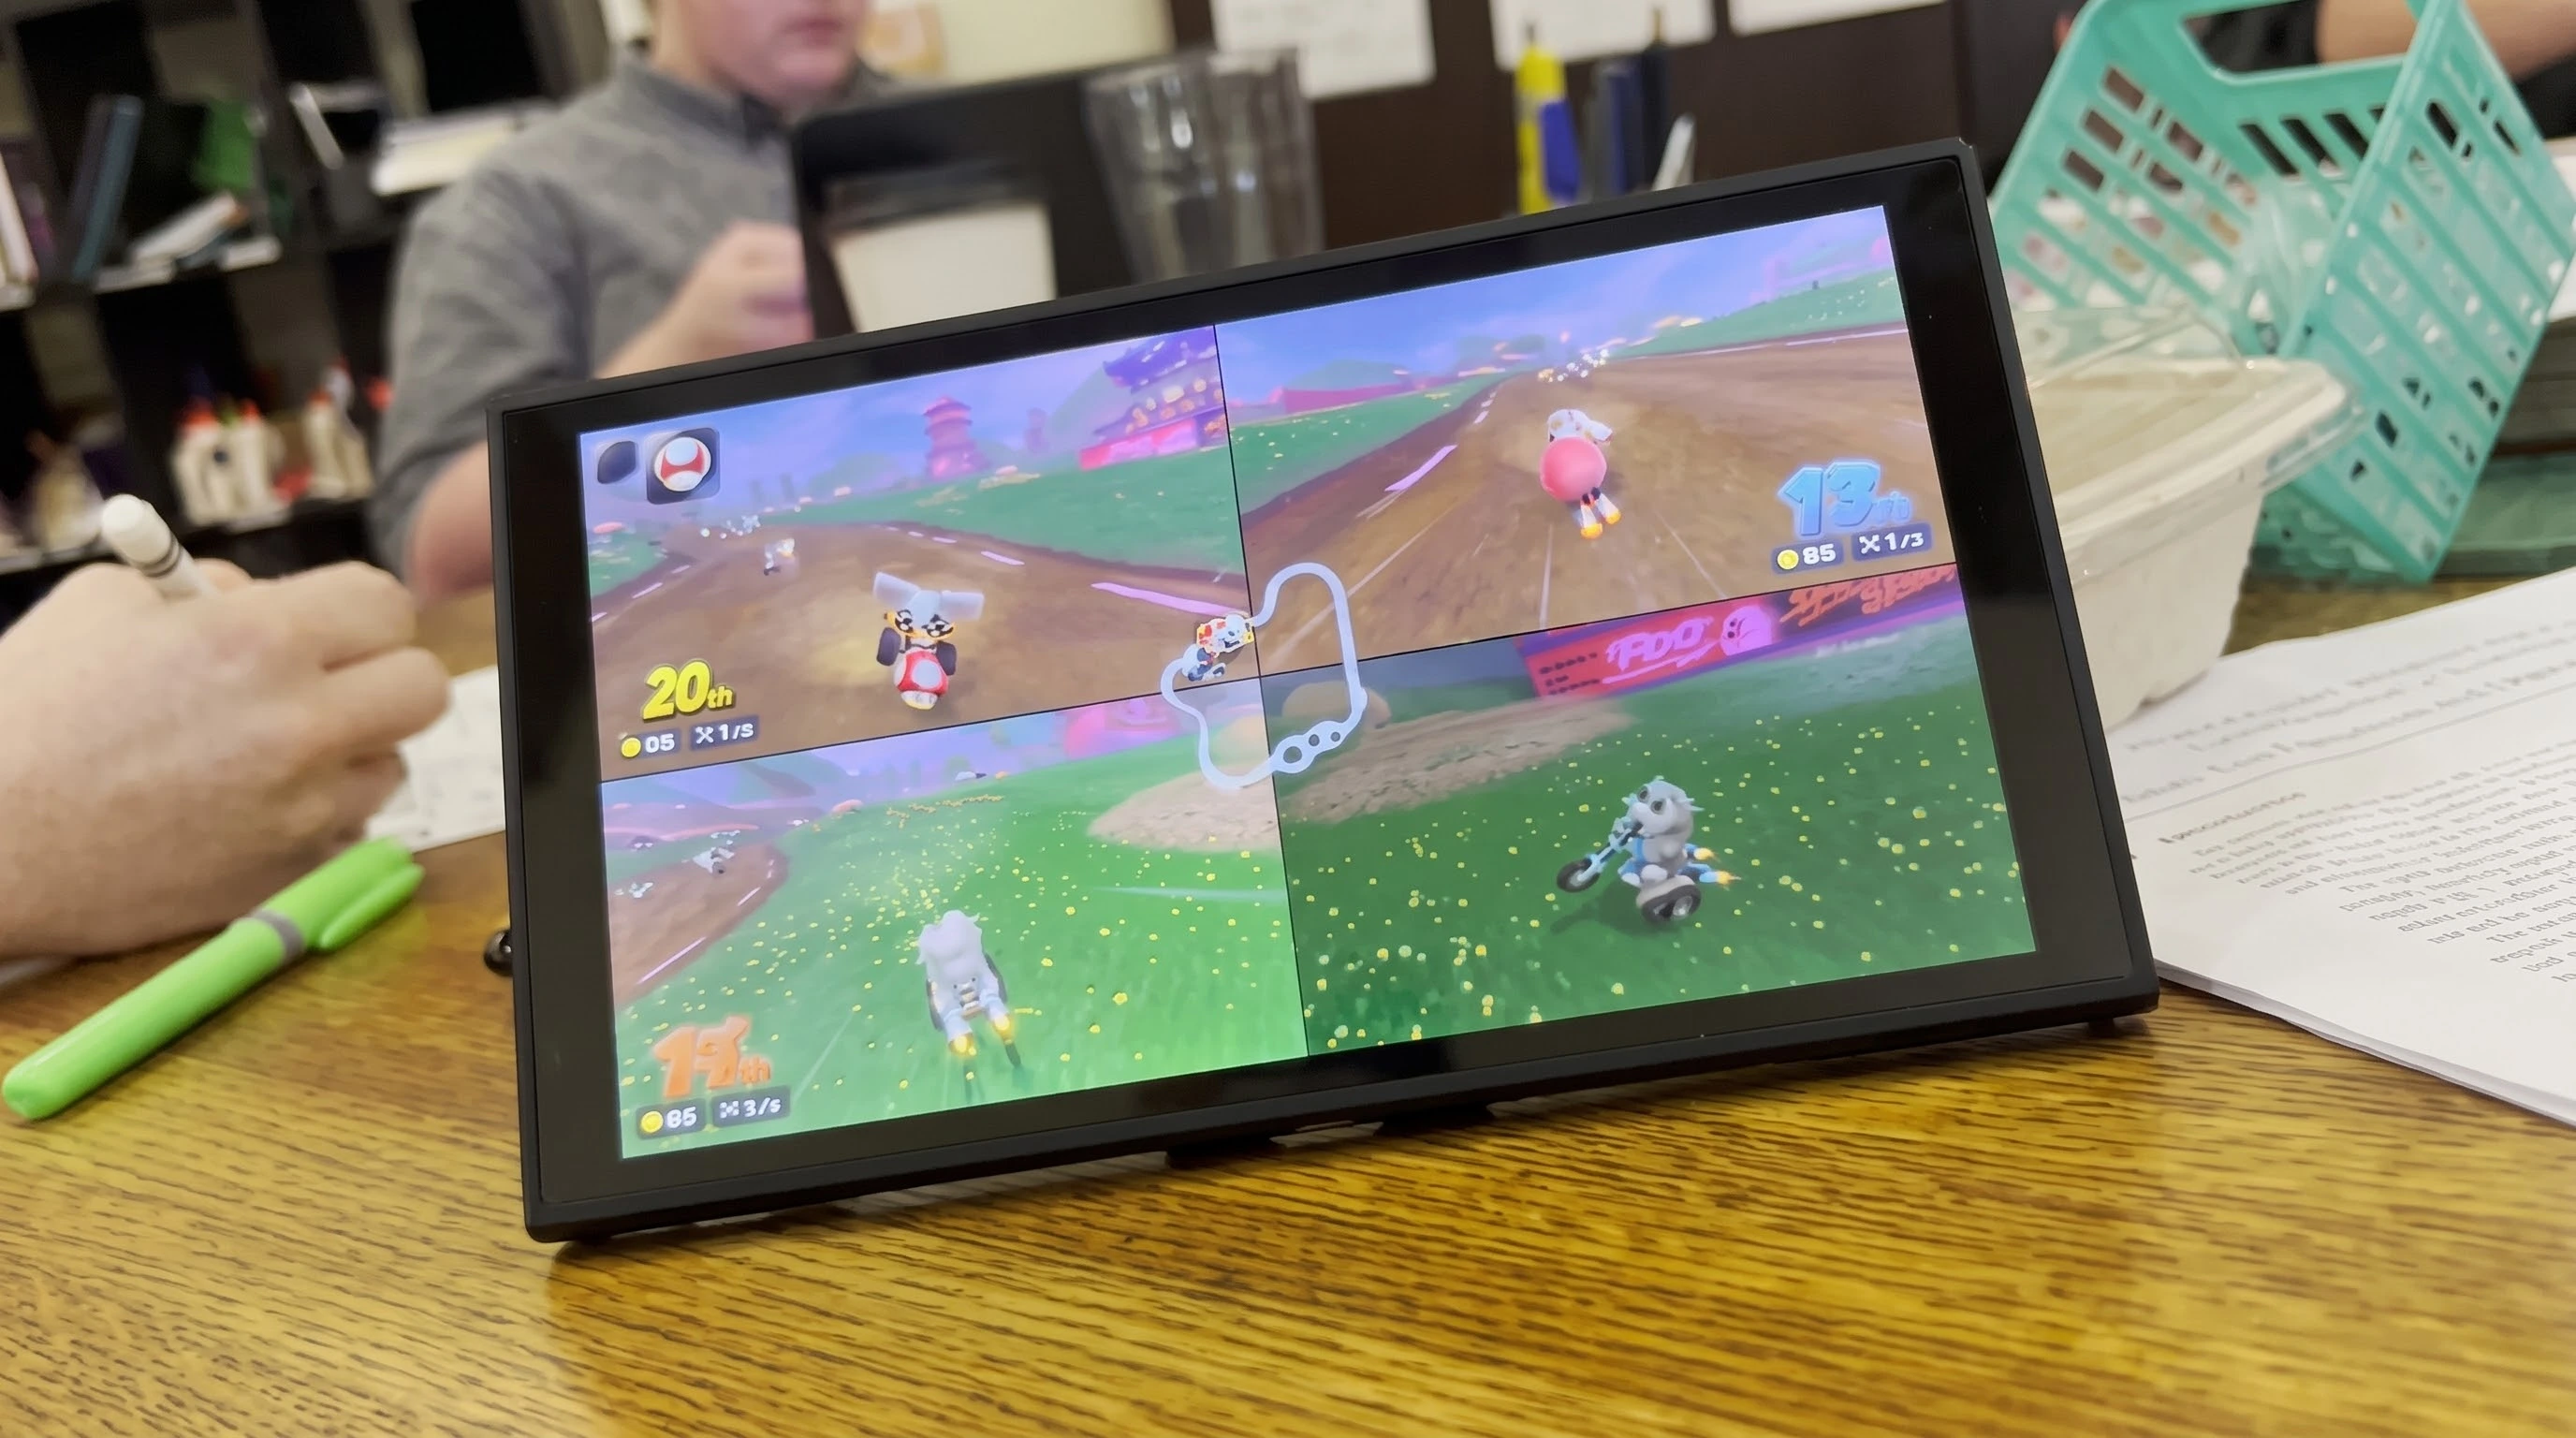
Сообщество исследователей безопасности и моддеров сообщило об успешном взломе системы защиты консоли Nintendo Switch 2, которую производитель заявлял как максимально защищенную от несанкционированного вмешательства. Несколько независимых энтузиастов подтвердили реальность выполнения пользовательского кода на устройстве. В качестве наглядной демонстрации возможностей взлома разработчики показали модификации для проекта Mario Kart World, включающие кастомные модели персонажей и базовый запуск неподписанного программного обеспечения.
Несмотря на серьезный прогресс, текущий джейлбрейк находится на раннем этапе разработки и обладает рядом ключевых технических ограничений. Эксплойт относится к типу tethered, то есть является временным и полностью сбрасывается при перезагрузке устройства, требуя повторного запуска всей процедуры. Кроме того, данный взлом не представляет собой полноценную кастомную прошивку, так как выполнение кода осуществляется на уровне системных модулей (включая модуль файловой системы fs) при помощи уязвимости среды SmileBASIC, но не дает прямого доступа к ядру операционной системы.
В настоящее время цепочка эксплойтов не оптимизирована для рядовых пользователей и требует от владельца консоли глубоких технических навыков. Энтузиасты продолжают совершенствовать инструментарий для автоматизации процесса и расширения привилегий в системе. Дальнейшие темпы развития джейлбрейка будут зависеть как от активности сообщества разработчиков, так и от ответных мер компании Nintendo, которая традиционно устраняет уязвимости в последующих обновлениях официального системного программного обеспечения.