

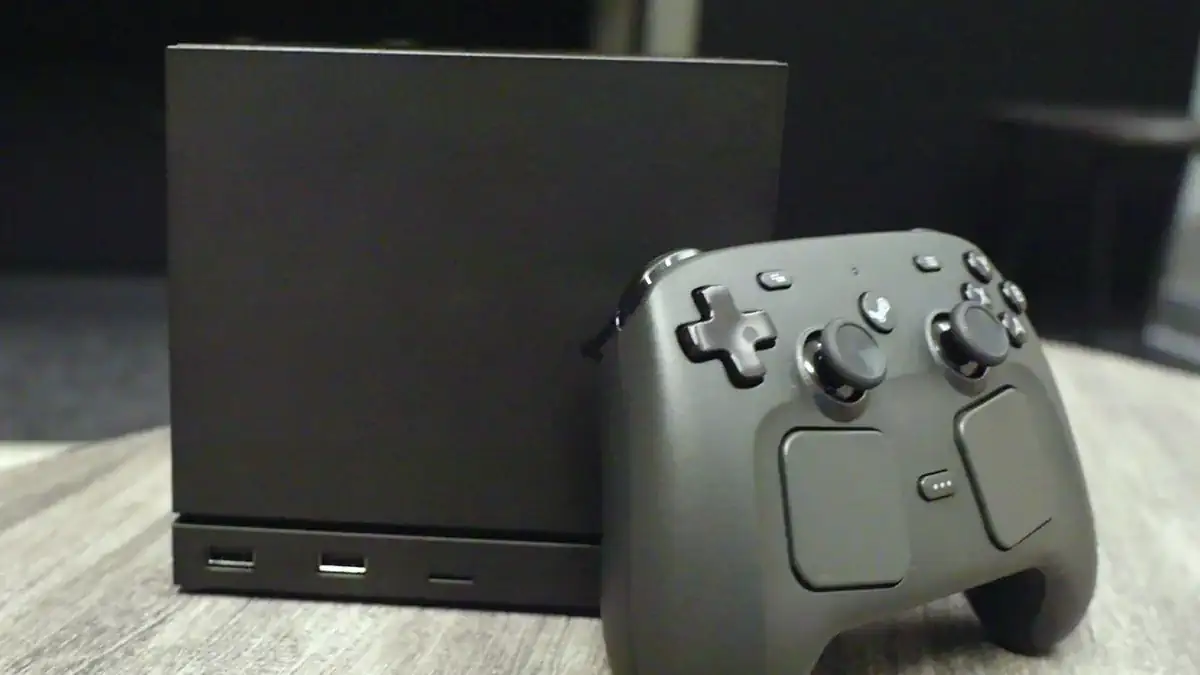
Компания Valve начала рассылать европейским покупателям устройств Steam Machine и Steam Controller уведомления о возможной утечке персональных данных. Инцидент связан с кибератакой на логистическую компанию CEVA Logistics, осуществляющую доставку оборудования Valve в странах Европы. Атака на системы логистического оператора произошла в период с 29 июля по 1 августа 2026 года, однако Valve узнала о возможной компрометации пользовательской информации только 7 августа.
В результате инцидента в руки злоумышленников могли попасть данные о заказах за последние 90 дней. Утечка включает имена клиентов, почтовые адреса, индексы, города, страны проживания, номера телефонов, адреса электронной почты и сведения о купленных устройствах вместе с их ценой. Представители Valve подчеркнули, что платежные данные, пароли от аккаунтов Steam и коды защиты Steam Guard не пострадали, так как компания CEVA Logistics не имела к ним доступа.
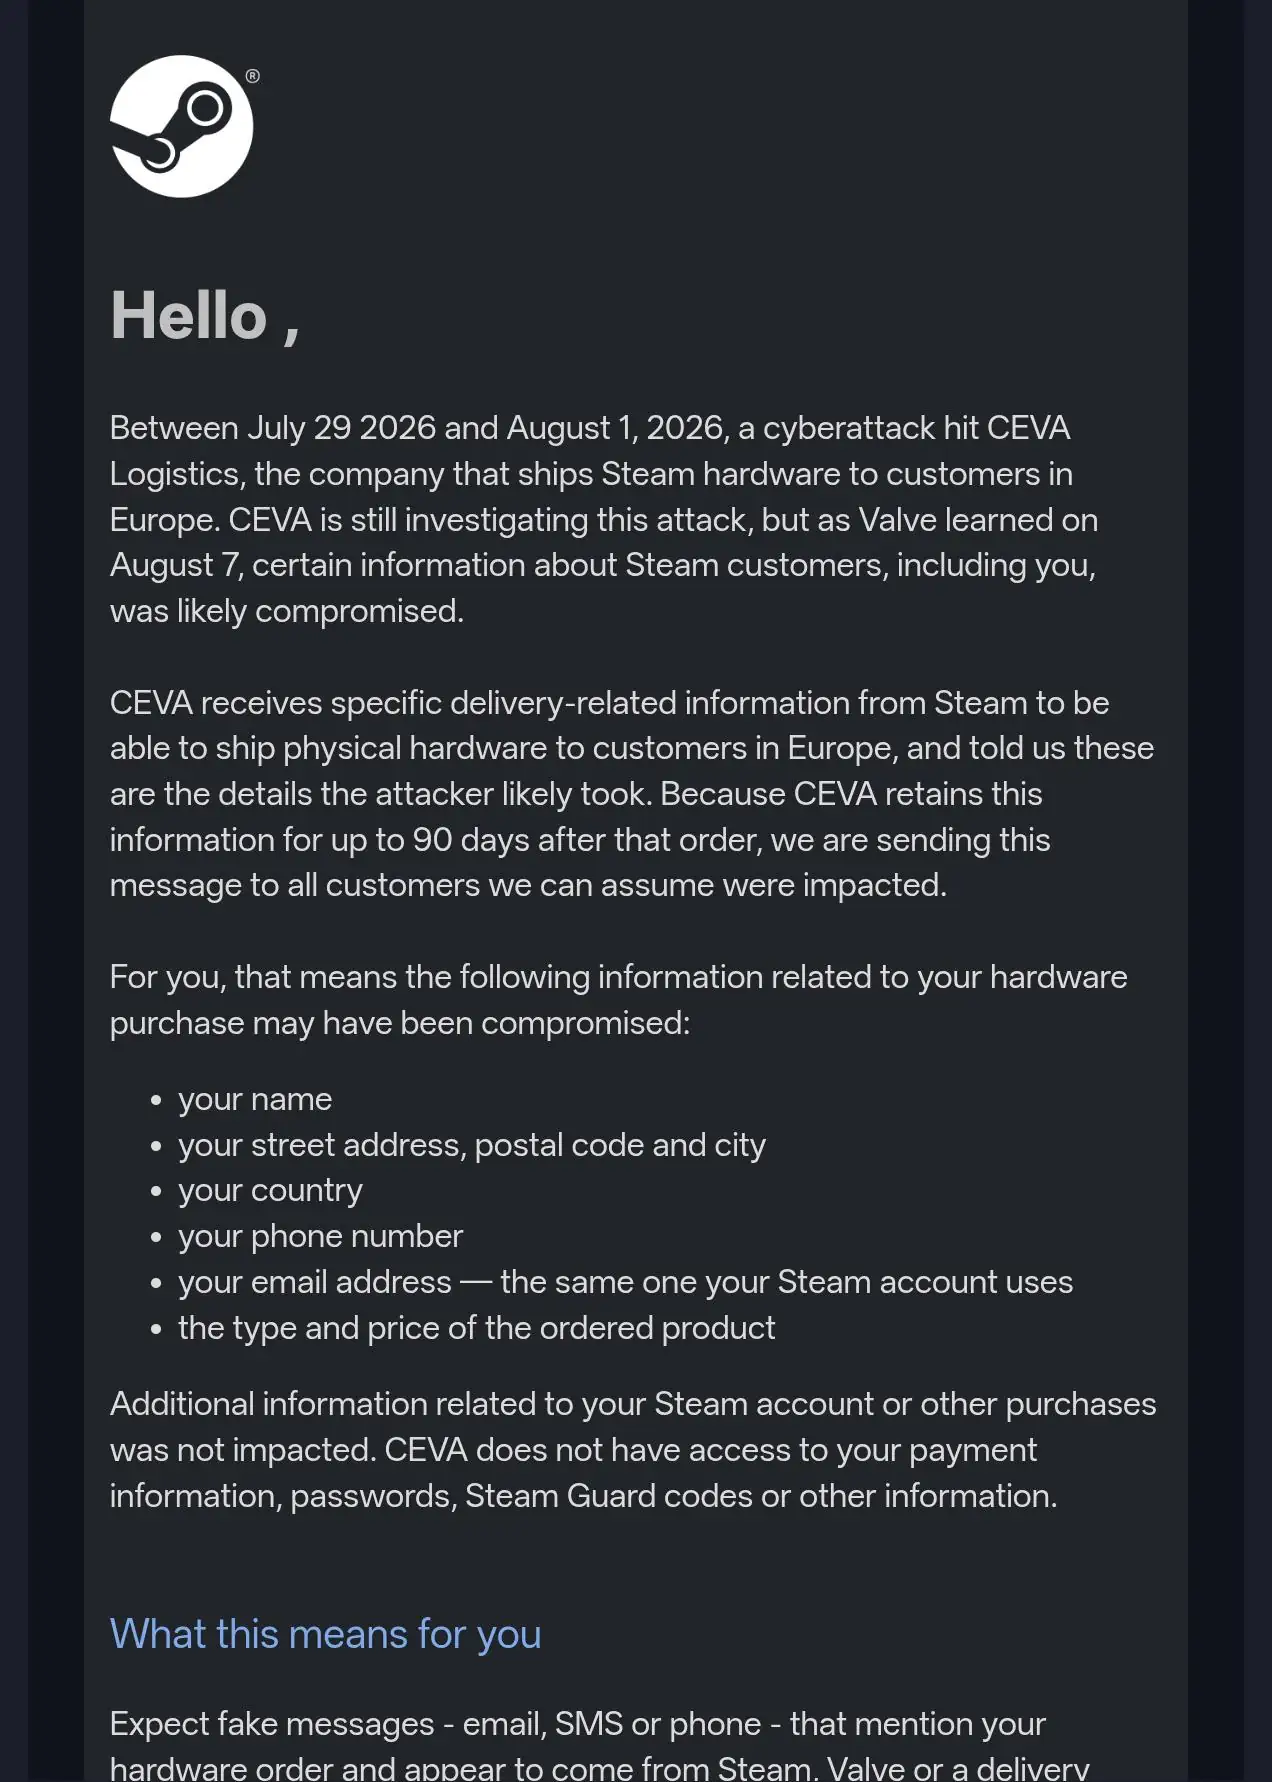
В связи с произошедшим Valve предупреждает пользователей о высокой вероятности фишинговых атак со стороны мошенников под видом поддержки Steam или курьерских служб. Пострадавшая логистическая компания изолировала отключенные системы и привлекла сторонних экспертов для расследования. Valve уже начала уведомлять органы по защите персональных данных в затронутых странах и продолжает выяснять точные масштабы утечки.