

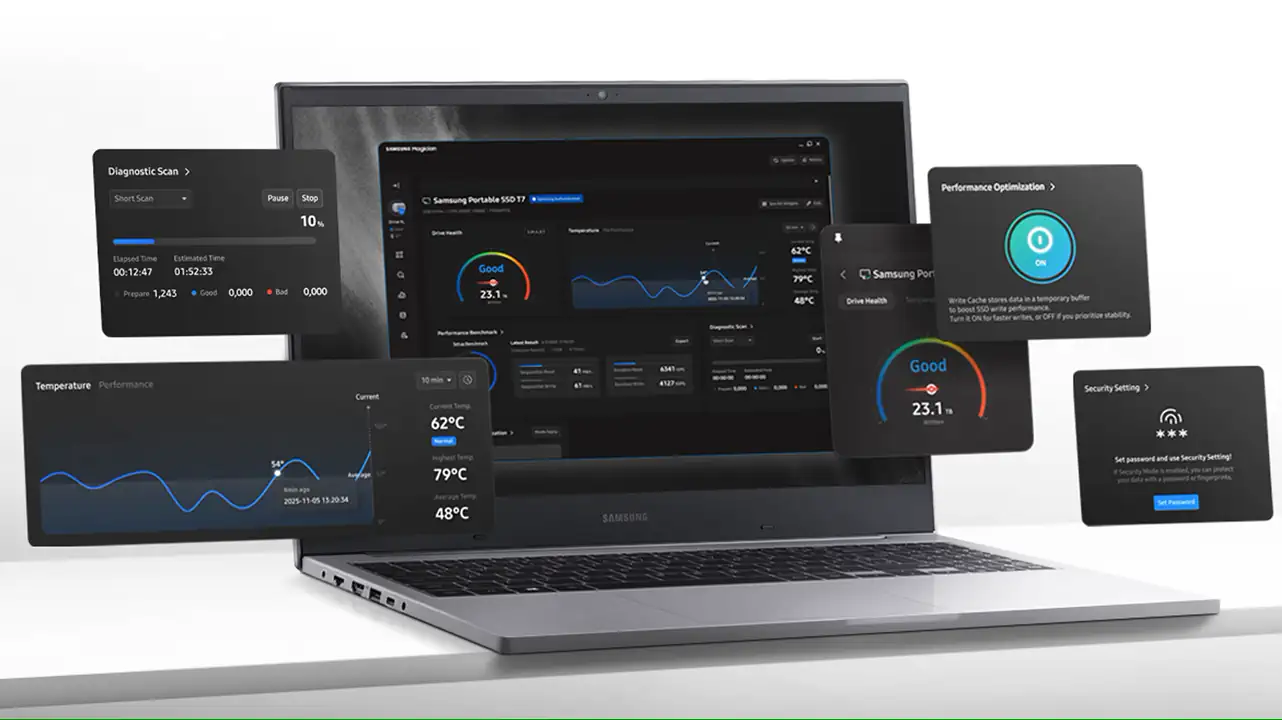
Специалисты по кибербезопасности раскрыли детали новой уязвимости высокого уровня опасности, затрагивающей популярное программное обеспечение для управления накопителями Samsung Magician. Проблеме присвоен идентификатор CVE-2025-57836, а затронутым оказался широкий спектр версий утилиты — от 6.3.0 до 8.3.2 включительно. Суть угрозы кроется в процессе установки: инсталлятор программы создает временную папку с некорректно настроенными (слабыми) правами доступа, что открывает вектор атаки для локальных злоумышленников.
Техническая сторона эксплуатации уязвимости базируется на методе DLL hijacking (подмена динамически подключаемых библиотек). Поскольку временная папка, создаваемая установщиком, доступна для записи обычным пользователям без прав администратора, злоумышленник может поместить туда вредоносный DLL-файл. В момент работы инсталлятора, который по определению запускается с повышенными привилегиями, поддельная библиотека подгружается и исполняется системой, позволяя атакующему повысить свои права с уровня обычного пользователя до уровня администратора или SYSTEM, получая полный контроль над ПК.
Уязвимость была обнаружена исследователем Сандро Поппи (Sandro Poppi) еще в августе 2025 года, но публичная информация была раскрыта только сейчас, в начале 2026 года, после соблюдения процедур ответственного разглашения. Учитывая высокий рейтинг опасности и популярность ПО Samsung Magician среди энтузиастов и геймеров, пользователям настоятельно рекомендуется обновить утилиту до последней доступной версии, где механизм создания временных директорий был исправлен, а права доступа ужесточены для предотвращения подобных инъекций.