

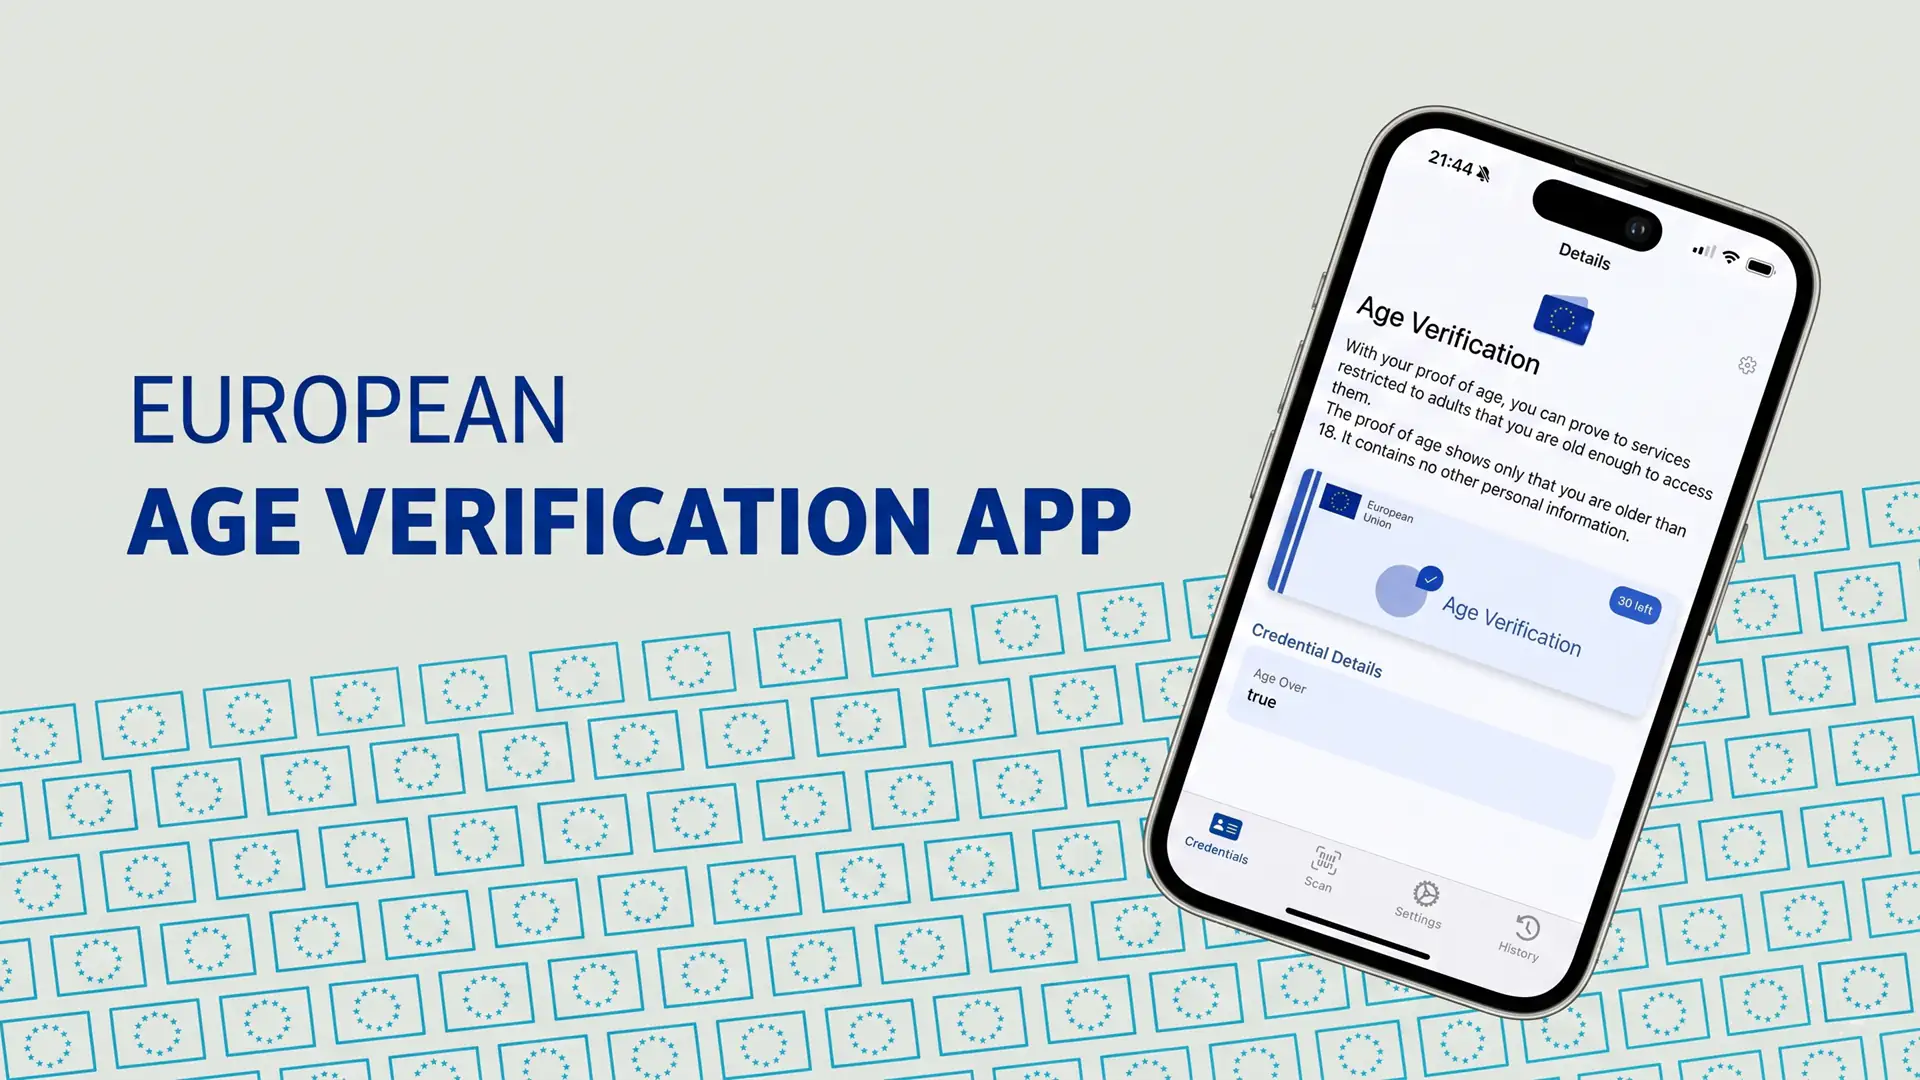
Специалисты по информационной безопасности менее чем за две минуты обошли защиту нового приложения Европейской комиссии для верификации возраста. Это произошло спустя несколько дней после того, как глава Еврокомиссии Урсула фон дер Ляйен назвала инструмент технически готовым к использованию. При этом в официальном репозитории проекта на GitHub присутствовало явное предупреждение о том, что опубликованный код представляет собой лишь раннюю версию и не рекомендуется для реального развертывания.
Британский консультант по безопасности Пол Мур продемонстрировал процесс взлома, просто изменив данные в конфигурационном файле eudi-wallet.xml. Удаление записей с зашифрованным PIN-кодом позволило установить новый пароль с сохранением доступа к уже подтвержденным учетным данным. В этом же файле счетчик попыток ввода хранился в виде обычного целого числа, что позволяло обнулить его для бесконечного подбора, а отключение биометрической аутентификации осуществлялось изменением одного логического значения.
Проект стоимостью 4 миллиона евро разрабатывался компаниями Scytales и Deutsche Telekom. После публикации данных об уязвимостях представители Еврокомиссии заявили, что эксперты тестировали демонстрационную версию, а найденная ошибка уже исправлена. Однако независимые исследователи Оливье Блази и Батист Робер оперативно подтвердили, что эксплойт стабильно работал на самой актуальной версии кода, опубликованной на GitHub.